AI gør opdateringer til et kapløb
AI har gjort sikkerhedsopdateringer til et kapløb. Når en udvikler lukker et sikkerhedshul, afslører opdateringen samtidig, hvor hullet sad. Google har nu fundet en AI-agent, der automatisk sammenligner koden før og efter en opdatering, finder hullet, bygger et angreb og sender det af sted – helt uden et menneske involveret. Alle, der endnu ikke har opdateret, er de oplagte mål. Tiden fra en rettelse udkommer, til den bliver misbrugt, måles derfor ikke længere i uger, men i dage og timer.
Det her er egentlig mest en opfordring til alle, for der sker nogle ret skræmmende ting lige nu. Og det hele hænger sandsynligvis sammen med AI.
Lad os begynde med det, vi faktisk ved. Googles Threat Intelligence Group udgav den 16. november 2026 en rapport, hvor de fortæller, at de har fundet en AI-agent, der holder øje med softwareopdateringer og finder ud af, hvilket sikkerhedshul en opdatering netop har lukket. Derefter udvikler agenten selv et angreb, der udnytter hullet, og sætter det i gang, før folk når at installere opdateringen. Det hele sker uden menneskelig indgriben. Ifølge Google er det første gang, de har set det ske.
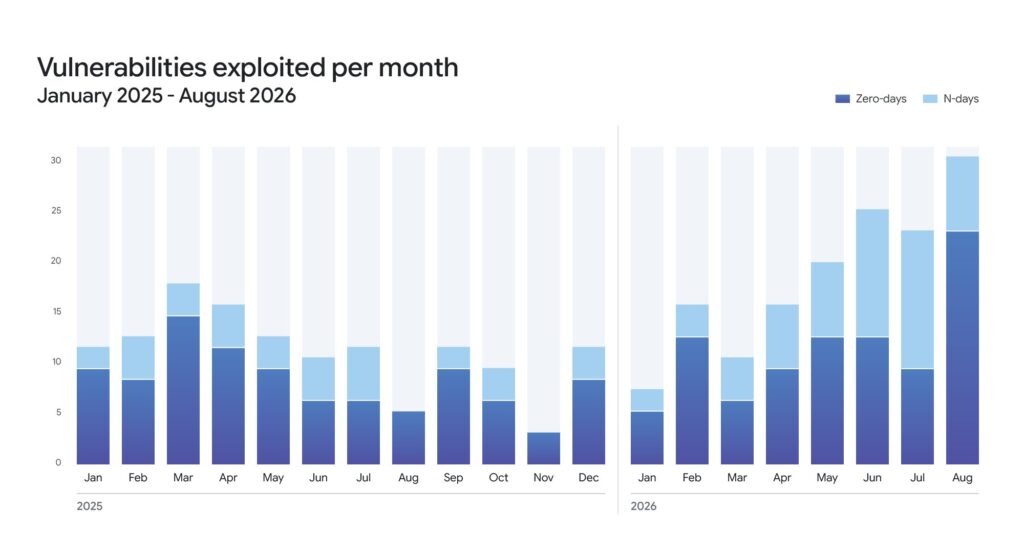
Man kan også se udviklingen i Googles tal. Ifølge dem steg antallet af zero-day-sårbarheder, som angribere udnyttede, fra omkring otte om måneden sidste år til 22 alene i august i år.
Så når din telefon, din computer eller din browser fortæller dig, at der er en opdatering klar, så installér den med det samme. Der går efterhånden meget kort tid, fra en opdatering udkommer, til nogen angriber dem, der endnu ikke har installeret den.
Zero-day og n-day – hvad er forskellen?
Et zero-day-hul er en fejl, som angriberne kender og udnytter, før producenten har nået at lave en rettelse. Der er altså ”nul dage” til at forsvare sig.
Et n-day-hul er en fejl, der allerede er rettet. Opdateringen findes – men den er ikke installeret alle steder endnu. Det er præcis her, AI ændrer spillet: Selve opdateringen viser angriberen, hvor der skal kigges.
Sådan arbejder AI-agenten
Google fandt værktøjet på en server, som angriberne havde ladet stå åben. Det hedder exploit_agent og kobler flere store sprogmodeller sammen til ét system, der arbejder af sig selv:
- Det følger løbende med i nye versioner af populær software til hjemmesider.
- Det sammenligner koden fra før og efter en opdatering.
- Ud fra forskellen regner det ud, hvilket hul der er blevet lukket.
- Det skriver et angreb mod hullet og kører det automatisk mod sider, der stadig bruger den gamle version.
Når agenten er kommet ind, kan den kortlægge serveren, gætte adgangskoder og installere en såkaldt webshell – en skjult bagdør, der giver angriberen fjernadgang. Den fjerner endda andre hackeres bagdøre, så den har siden for sig selv.
Tallene stiger – og det går hurtigt
Ifølge Google lå antallet af udnyttede zero-day-huller i 2025 på omkring otte om måneden. I 2026 er gennemsnittet steget til 11 – og i august 2026 alene nåede det 22. Samtidig blev antallet af offentliggjorte sårbarheder og angreb næsten fordoblet fra januar til august.
Et eksempel fra rapporten viser, hvor hurtigt det går: Da to alvorlige huller i printsystemet PaperCut blev offentliggjort i slutningen af august, havde sikkerhedsforskere et fungerende angreb klar inden for et døgn. Fire dage efter blev hundredvis af organisationer angrebet, og i et af tilfældene havde angriberen fuld administratoradgang til netværket i løbet af få minutter.
Google vurderer, at kriminelle vil blive ved med at bruge de her automatiske værktøjer. De kan ramme så mange på én gang, at det ikke gør noget, hvis mange af forsøgene fejler.
Det handler også om WordPress
Et af eksemplerne i Googles rapport er et WordPress-plugin. Agenten havde analyseret en fejl i Spectra (Ultimate Addons for Gutenberg) version 2.19.25, hvor et rettighedstjek kun blev udført på én bestemt adresse i WordPress’ REST API. Den slags små fejl i adgangskontrollen er præcis, hvad agenten leder efter.
Ifølge Google var det især franske hjemmesider inden for medier, underholdning og uddannelse, der blev ramt. Men metoden virker på alle sider, der kører en forældet version af et populært plugin eller tema – også danske.
Det kan du gøre nu
- Slå automatiske opdateringer til på telefon, computer og tablet.
- Genstart browseren, når den beder om det. Chrome, Edge og Firefox henter opdateringer i baggrunden, men de træder først i kraft, når browseren starter igen.
- Opdatér WordPress, plugins og tema hurtigst muligt – gerne med automatiske opdateringer på de plugins, du stoler på.
- Slet plugins og temaer, du ikke bruger. Et deaktiveret plugin ligger stadig på serveren og kan i nogle tilfælde stadig udnyttes.
- Tag backup, så du hurtigt kan komme tilbage, hvis en opdatering eller et angreb går galt.
- Hold øje med din side, fx med en sikkerhedsscanner, der advarer, hvis filer pludselig ændrer sig.
Kort sagt: Den gamle vane med at vente lidt med at opdatere ”for at se, om opdateringen nu virker”, er blevet risikabel. Ventetiden er netop det vindue, angriberne udnytter.
Vil du vide mere om at beskytte din hjemmeside, så læs også 5 enkle forslag til bedre WordPress sikkerhed.
Kilde: GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold, Google Cloud, 16. november 2026.